Коли в компанії говорять «підключимо ШІ-агента до ERP», під цим часто ховаються два дуже різні задуми. Перший: агент читає. Шукає замовлення, дивиться залишки, збирає звіт. Другий: агент пише. Створює документи, міняє статуси, виставляє рахунки. Різниця між ними така сама, як між стажером, якому дали переглядати базу, і стажером, якому дали права головного бухгалтера.
Коротка відповідь. Агент має працювати не з API взагалі, а з коротким білим списком дій, наприклад «знайти замовлення», «створити чернетку замовлення покупця», «змінити статус». Кожну дію виконують з правами конкретного користувача, зворотні дії обмежують лімітами й записують у журнал, незворотні й грошові проводять після підтвердження людиною. Запуск іде етапами: спершу читання, потім чернетки, потім запис із підтвердженням, і лише потім обмежена автономність там, де журнал показує мало помилок.
Цей гайд про систему обліку: BAS, Odoo, SAP, KeyCRM, власну ERP. Про підключення ШІ до самої CRM, сценарії, вбудований ШІ й ціни Agentforce ми писали окремо: як підключити ChatGPT або Claude до CRM. Тут кут інший: що буде, коли агент отримує право писати, і як зробити так, щоб помилка моделі не стала помилкою в обліку. Англійською загальну версію цієї теми для будь-яких систем ми описали в гайді How to give an AI agent safe write access, а цей текст адаптований під українські системи.
Що агент може робити в ERP
Корисних дій багато, і більшість із них безпечні. Агент шукає замовлення за номером чи клієнтом, перевіряє залишки на складі, показує статус оплати, порівнює два рахунки, складає зведення за тиждень. Це читання, ризик у ньому один: показати дані не тій людині. Далі йдуть чернетки: агент готує замовлення покупця за словами менеджера, чернетку рахунку, пропозицію виправлення в картці товару. Чернетка нічого не змінює в обліку, поки людина її не прийняла. Далі зворотний запис: змінити статус, відповідального, мітку, плановий строк. Це можна відкотити за історією.
І є дії, які ми називаємо незворотними: проведення документа, надсилання листа клієнтові, виставлення рахунку, повернення коштів, зміна ціни, закриття періоду, видалення. Для них потрібне підтвердження людиною, і для більшості агентів вони назавжди лишаються з підтвердженням. Це нормально: основна користь агента зазвичай лежить у багатьох дрібних зворотних діях, а не в рідкісних ризикованих.
Типовий розподіл виглядає так.
| Що робить агент | Приклад в ERP | Чи потрібне підтвердження |
|---|---|---|
| Читає | Знайти замовлення, перевірити залишок, показати борг контрагента | Ні, але лише в межах прав користувача |
| Готує чернетку | Чернетка замовлення покупця за повідомленням у месенджері | Людина приймає чернетку |
| Змінює зворотні поля | Статус, відповідальний, плановий строк, мітка | Ні, у межах лімітів і з журналом |
| Створює проведений документ | Реалізація, прибутковий ордер, оплата | Так, після перегляду точних значень |
| Надсилає назовні | Лист клієнтові, повідомлення в канал | Так, якщо адресат чи канал не з дозволеного переліку |
| Видаляє, закриває період, змінює ціни масово | Видалення номенклатури, закриття місяця | Не відкриваємо агентові взагалі або тільки з окремим затвердженням |
Чотири рівні доступу
Доступ агента зручно описувати чотирма рівнями. На кожному додається те, що можна зіпсувати, а разом з тим додаються й засоби захисту.
| Рівень | Що дозволено | Найгірший наслідок помилки | Захист |
|---|---|---|---|
| 1. Лише читання | Пошук, перегляд, звіти | Витік даних не тій людині | Права користувача, фільтр за організацією на кожному запиті, ліміт обсягу відповіді |
| 2. Чернетки | Створення документів у стані чернетки | Зайва чернетка, яку людина видаляє | Позначка «створено асистентом», окрема роль на запис чернеток |
| 3. Запис із підтвердженням | Проведення чи надсилання після схвалення людиною | Помилка, яку людина пропустила | Попередній перегляд точних значень, підтвердження прив'язане до цього перегляду |
| 4. Автономний запис | Окремі зворотні дії без підтвердження | Помилкове масове оновлення | Ліміти за хвилину і за добу, ключі ідемпотентності, вимикач, журнал значень до і після |
Більшість наших проєктів іде від першого рівня до третього, а четвертий відкривається вибірково. Правило просте: перехід на наступний рівень для кожної окремої дії затверджується числами з журналу, а не відчуттям, що «воно ніби працює».
Від чийого імені діє агент
Найпоширеніша помилка в ранніх прототипах: один потужний службовий акаунт, під яким агент заходить в ERP. З таким акаунтом асистент рядового менеджера бачить угоди директора, а один вдало складений запит може зробити все, що дозволено акаунту.
Правильніше, коли агент працює за конкретну людину з її правами. Тоді він не може більше, ніж може вона, історія змін в обліку показує реального користувача, а відкликати доступ можна одним кліком у налаштуваннях. Окремий службовий користувач підходить лише фоновим агентам, які не діють від чийогось імені, наприклад нічному розбору нових заявок. Йому дають окрему роль із мінімумом прав, і всі його дії видно в журналі під його ім'ям. Пароль співробітника чи адміністраторський ключ агентові не віддають.
Це добре лягає на системи з ролями. Якщо облікова система не вміє давати права на рівні окремих дій, розрив закривають на боці вашого шару інструментів: він перевіряє, чи має користувач право на дію, до того, як звернутися до ERP.
Білий список дій замість доступу до API
Сирий доступ до API дає моделі кожну точку входу й кожне поле. Те, чого ви не проєктували, ви не можете перевірити. Білий список дає кілька іменованих дій із типізованими параметрами, фіксованими побічними ефектами і власною перевіркою прав.
Порівняйте два способи дозволити агентові оновити замовлення.
Перший: універсальний інструмент «зробити запит до ERP» з методом, адресою й тілом. Модель може змінити клієнта, суму, видалити документ чи викликати будь-який метод, який дозволяє ключ.
Другий: дія set_order_status(order_id, status), де status це перелік із п'яти значень, а шар інструментів перевіряє, що замовлення належить користувачеві й що перехід між цими статусами дозволений.
Другий варіант моделі легше використовувати правильно, а розтягнути його на щось інше неможливо. Він ще й робить журнал читабельним для людей, які не розробники. У ERP такими діями будуть find_orders, get_stock, create_order_draft, set_order_status, attach_note, і майже ніколи не буде «видалити».
Як підключитися до BAS, Odoo, SAP і KeyCRM
Нижче лише те, що підтверджено документацією постачальників, перевіреною 19.11.2026. Конкретні кроки залежать від версії й конфігурації вашої системи, тому перед оцінкою ми дивимося саму систему.
| Система | Інтерфейс для агента | Автентифікація | Що важливо знати | Джерело |
|---|---|---|---|---|
| BAS (платформа Business Automation Framework) | Web-сервіси, HTTP-сервіси, стандартний інтерфейс OData | HTTP-сервіси підтримують JWT-автентифікацію | Для складних записів (замовлення з табличними частинами) зазвичай пишуть власний HTTP-сервіс, тобто потрібен доступ програміста BAS до конфігурації | документація BAF 8.3.23, розділ 17 |
| Odoo 19 | Зовнішній JSON-2 API | API-ключ у заголовку Authorization: bearer, назви моделі й методу в адресі | XML-RPC і JSON-RPC за документацією заплановано до видалення в Odoo 22 (осінь 2028) і Odoo Online 21.1 (зима 2027). Нову інтеграцію варто робити на JSON-2 | odoo.com, External JSON-2 API |
| SAP | OData та інші API, каталог на SAP Business Accelerator Hub | Залежить від продукту й розгортання | Набір API відрізняється для S/4HANA, Business One та інших продуктів, тож інтерфейс звіряють за вашим продуктом | api.sap.com |
| KeyCRM | Документований OpenAPI | Деталі автентифікації в документації | Для інтернет-магазинів це найчастіше система замовлень, а склад і бухгалтерія в BAS | docs.keycrm.app |
Про BAS окремо. У документації розділ про інтеграцію із зовнішніми системами охоплює Web-сервіси, HTTP-сервіси і стандартний інтерфейс OData, а для HTTP-сервісів описано JWT-автентифікацію і публікацію. Для агента це значить, що шар інструментів може викликати вашу базу через захищене з'єднання з токеном, без пароля користувача. Докладніше про вибір між OData та HTTP-сервісами, про чергу обміну й типові помилки є окремий гайд: інтеграція CRM з BAS і 1С.
Про 1С окремо й чесно. Російське програмне забезпечення ми не рекомендуємо. За повідомленнями видань, 1С і лінійку BAS з січня 2026 року внесено до переліку забороненого до використання програмного забезпечення Держспецзв'язку, який стосується державного сектору, місцевого самоврядування, державних підприємств і критичної інфраструктури; для приватного бізнесу це сигнал планувати міграцію, а не пряма заборона. Джерела, дати й застереження наведено в гайді про інтеграцію CRM з BAS. Тому агента ми будуємо так, щоб він не знав про внутрішню будову облікової системи: усе проходить через шар дій, і якщо ви колись зміните BAS на іншу систему, агентові достатньо переписати адаптер.
Для Odoo варто пам'ятати про строк: якщо інтеграція написана на XML-RPC, її краще переписати на JSON-2 до того, як постачальник прибере старий інтерфейс. Для KeyCRM агент найчастіше працює із замовленнями, покупцями й статусами, а гроші й документи лишаються в обліковій системі.
Підтвердження людиною: як воно працює
Для будь-якої незворотної чи грошової дії інструмент спершу повертає попередній перегляд: що саме зміниться, у якому записі й хто це побачить. Дія виконується тільки після того, як людина схвалила саме цей перегляд. Схвалення прив'язане до змісту, тому модель не може отримати підтвердження для одного листа й надіслати інший.
На практиці використовують чотири шаблони. Перший: чернетка, а проведення в вашому інтерфейсі. Агент створює чернетку рахунку, менеджер відкриває її в звичній програмі й проводить. Це найпростіший і найстабільніший шаблон. Другий: прапорець пробного запуску. Виклик із цим прапорцем повертає різницю й токен підтвердження, а справжній виклик вимагає цей токен і падає, якщо щось змінилося. Третій: черга підтверджень для фонових агентів: ризиковані дії потрапляють у чергу, де названа людина схвалює чи відхиляє їх разом із обґрунтуванням агента. Четвертий: підтвердження в самому клієнті, як-от ChatGPT чи Claude, але як додатковий шар. Користувач може увімкнути «завжди дозволяти», а пояснення до інструментів для клієнта це лише підказки, тому обмеження мають триматися на вашому сервері.
Ідемпотентність і ліміти
Агенти повторюють виклики. Мережа обривається, модель повторює крок, користувач питає двічі. Без захисту повтор створює другу реалізацію чи другий рахунок. У бухгалтерському обліку дублікат документа це не дрібниця, його треба виявити, сторнувати й пояснити. Ключ ідемпотентності, згенерований для кожного наміру і збережений з результатом, змушує другий виклик повернути результат першого, а не діяти знову.
Ліміти ловлять інший збій: модель, що зациклилася. Їх задають на користувача й на дію: кілька записів на хвилину і добовий ліміт на тип дії, а при досягненні ліміту надсилають сповіщення. Цикл, що зупинився на десяти викликах, це розбір інциденту. Цикл, що крутився всю ніч, це прибирання в обліку.
Журнал дій агента і відкат
Кожен виклик пишуть із контекстом, достатнім, щоб відповісти на два питання: що саме змінилося і чому агент так вирішив. Мінімально це час, користувач, організація і клієнт (ChatGPT, Claude, ваш агент), назва дії, параметри з замаскованими персональними даними, результат або помилка, значення до і після для кожного запису, ключ ідемпотентності, дані про підтвердження (хто, коли, який перегляд), а також версія моделі, версія системної інструкції й версія опису інструмента.
Останній пункт найчастіше пропускають, а він потрібен найбільше. Коли поведінка змінилася після правки інструкції чи оновлення моделі, журнал показує, яка версія зробила помилку, і дає змогу відтворити випадок у тестовому наборі. Журнал варто показувати й користувачам: питання «що мій помічник змінив цього тижня» ви все одно отримаєте.
Відкат в ERP залежить від типу дії. Чернетку просто видаляють. Зворотне поле повертають до значення з журналу. Проведений документ не видаляють, а сторнують за правилами вашої системи, і це краще перевірити на вашій конфігурації заздалегідь. Саме тому проведені документи агенту без підтвердження не віддають.
Що з промпт-ін'єкцією
Припустіть, що будь-який текст, який агент читає, може містити інструкції, написані для моделі: тіло листа, примітка в картці, назва товару, коментар у задачі. Відфільтрувати все неможливо, тому обмежують те, чого може досягти вдала ін'єкція. Небезпечне поєднання таке: агент читає недовірений вміст, має доступ до приватних даних і має інструмент, що відправляє дані назовні чи руйнує. Цю комбінацію треба розірвати.
Для ERP це означає кілька конкретних правил. Агент, який розбирає вхідні листи, не має інструмента, що надсилає листи зовнішнім адресатам. Адресати, канали й домени беруться з дозволених переліків, а не з вільного тексту. Усе, що виходить за межі компанії, іде через підтвердження. Руйнівних інструментів у наборі немає: те, чого не існує, не можна викликати інструкцією, вставленою в лист. Параметри кожного інструмента перевіряють як недовірені: типи, переліки, довжини, належність запису користувачеві. І в журналі шукають дивні ланцюжки, як-от читання списку клієнтів із наступним зовнішнім надсиланням. Prompt injection посідає перше місце в OWASP Top 10 для LLM-застосунків, і мета не в тому, щоб її позбутися, а щоб її наслідок був нудним: щонайбільше чернетка, яку людина викине.
Тестове середовище і вимикач
Перед тим, як агент торкнеться робочої бази, його проганяють на тестовій копії. Для зовнішніх систем це пісочниця чи окремий тестовий проєкт, для внутрішніх ми будуємо пісочницю з тим самим інтерфейсом, що й справжня інтеграція. Так ми працювали в нашій CRM для квіткового сервісу: усі інтеграції ходили в режимі пісочниці, доки не з'явилися справжні ключі, тож весь процес можна було перевіряти з першого дня.
Вимикач це одне налаштування, що вимикає всі інструменти запису або всього агента без нового релізу. До нього додають перемикачі на окремі дії, щоб вимкнути одну проблемну дію й залишити решту, і ті, хто чергує, мають знати, де він.
Приклад системи, до якої підключається агент
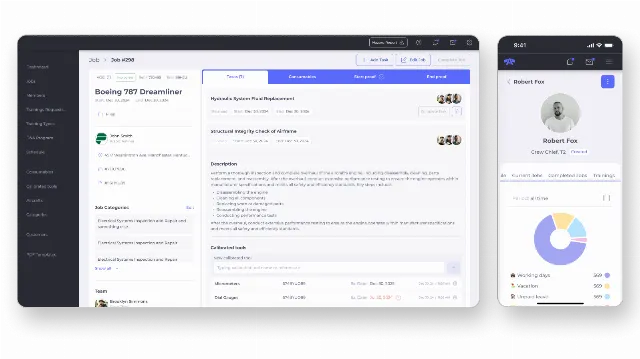
Хороша ілюстрація: ERP для американської компанії з обслуговування літаків, яку ми створювали шість місяців на Symfony, React і Mercure. У ній є клієнти й замовлення, планування обслуговування, графіки персоналу з інтеграцією з календарями, складський облік у реальному часі й контроль відповідності. Це не агентський проєкт, і ми не стверджуємо, що там працює агент. Ми беремо її як приклад того, до чого агент міг би підключитися, і які дії тоді мали б опинитися у білому списку.
Агентові там підійшли б дії читання: «які замовлення на обслуговування заплановано на тиждень», «чого не вистачає на складі для цього замовлення». Далі чернетки: пропозиція розкладу змін, чернетка замовлення на закупівлю. Далі зворотний запис: статус завдання, нотатка до замовлення. Закриття періоду, зміни в документах відповідності й видалення лишалися б за людьми. Це і є білий список, складений за наслідками помилки, а не за тим, що дозволяє API.
Тому, коли система будується з нуля, інтерфейс дій для агента зручно закласти одразу: це дешевше, ніж пізніше обгортати стару систему. Про те, коли вигідніша власна система, і про ціни ми писали в гайдах CRM на замовлення чи готова та на сторінці CRM і ERP на замовлення.
Чотири сценарії, з яких зазвичай починають
Загальні принципи легше зрозуміти на конкретних задачах. Ось чотири, які найчастіше просять українські компанії з обліковою системою, і що для кожної лежить у білому списку.
Перший: менеджер із продажів пише в месенджері чи в чаті CRM «виставте клієнтові те саме, що минулого місяця». Агент знаходить попереднє замовлення (читання), збирає чернетку нового з поточними цінами (чернетка) і показує менеджерові таблицю: позиції, кількості, ціни, знижка, дата відвантаження. Менеджер натискає «підтвердити», і лише тоді документ потрапляє в облік. Тут три дії: find_orders, create_order_draft, submit_order_draft. Остання працює тільки з підтвердженням і з ключем ідемпотентності.
Другий: склад. Комірник питає «що є на залишку по цій позиції і де вона лежить». Це чисте читання, воно дає найбільше користі при найменшому ризику, і з нього добре починати. У цьому сценарії важливі швидкість і те, що агент не показує закупівельних цін людям, яким їх бачити не належить: тому читання проходить із правами користувача, а не службового акаунта.
Третій: бухгалтерія чи фінансовий відділ. Агент зіставляє виписку з рахунками, пропонує відповідність і готує чернетки платіжних документів. Тут межа ризику проходить чітко: чернетки так, проведення тільки за людиною, а будь-які дії з грошима лишаються на третьому рівні доступу назавжди. Корисність у тому, що людина витрачає час на перевірку, а не на набір.
Четвертий: керівник відділу. Агент щоранку збирає короткий звіт за даними облікової системи і CRM: що відвантажено, що застрягло, які борги прострочені. Цифри рахує код, а модель лише формулює пояснення словами: так вона не вигадає показників. Це читання, і воно майже безпечне, але звіт потрапляє керівникові, тому набір полів теж має відповідати його правам.
Якість даних і довідники
Агент у ERP спирається на довідники: контрагенти, номенклатура, склади, договори. Якщо в довіднику три записи для одного клієнта, агент вибере один із них, і не завжди той, що треба. Людина в такій ситуації зазвичай помічає дубль, а модель може його не помітити. Тому перед запуском ми перевіряємо кілька речей. Чи є унікальний ключ для клієнта (код, ЄДРПОУ, номер у CRM), за яким агент знаходить запис, а не за назвою. Чи не дублюються товари з різними артикулами. Чи актуальні ціни й залишки, звідки агент їх бере. Чи зрозуміло, який із двох систем довіряти, коли CRM і ERP розходяться.
Окреме правило: агент не створює нових контрагентів чи товарів сам. Створення довідникових записів, особливо контрагентів із реквізитами, лишаємо людині або вузькому процесу з підтвердженням, бо помилка в довіднику розходиться по всіх документах. Якщо агент не знайшов клієнта, він повертає питання людині, а не вигадує запис.
Помилки, яких найлегше уникнути
Перша помилка: віддати агентові той самий обліковий запис, що й інтеграції, «щоб швидше запрацювало». Це швидко працює і так само швидко стає проблемою, коли треба зрозуміти, хто зробив зміну.
Друга: починати з автономного запису, бо демо виглядає ефектно. У демо немає дублікатів, неповних даних і листів зі зловмисними інструкціями. У реальному обліку вони є.
Третя: не вести журнал значень до і після. Коли бухгалтер питає, звідки взялася ця сума, відповідь «модель так вирішила» не підходить. Потрібен запис, що саме агент побачив, яку дію викликав і з якими параметрами.
Четверта: покладатися лише на підтвердження в клієнті. Користувач може вмикати «завжди дозволяти», а в такому разі кожна наступна дія виконується без питання. Підтвердження для грошових і незворотних дій має вимагати ваш сервер.
П'ята: не планувати заміну системи. Агент, прибитий до внутрішньої будови однієї конфігурації, доведеться переписувати разом із міграцією. Адаптер між агентом і обліковою системою коштує небагато, а заощаджує місяці.
Чекліст перед запуском агента із записом
Перед першим запуском у робочій базі ми проходимо короткий список. Складено перелік дій і кожну віднесено до класу: читання, чернетка, зворотний запис, незворотний, грошовий. Для кожної дії визначено, чиїми правами вона виконується. Права перевіряються на нашому боці, а не лише на боці клієнта асистента. У білому списку немає універсального «зробити запит». Для кожного запису є ключ ідемпотентності й ліміт. Незворотні дії проходять через попередній перегляд і підтвердження, прив'язане до цього перегляду. Журнал фіксує значення до і після, версію моделі й інструкції. Пісочниця працює на тому самому інтерфейсі, що й робоча система. Є вимикач запису для всього агента і для окремих дій. У тестовому наборі є випадки з прихованими інструкціями. Визначено людину, яка відповідає за результат і щотижня дивиться журнал. І описано, як відкотити кожен тип дії.
Чим агент відрізняється від звичайної інтеграції
Звичайна інтеграція між CRM і обліковою системою робить заздалегідь визначені кроки: прийшло замовлення, створився документ. Вона передбачувана, перевіряється тестами і нічого не вирішує. Агент приймає рішення про наступний крок сам: який інструмент викликати, у якому порядку, що робити з неповним запитом. Це дає гнучкість, коли вхід неструктурований: повідомлення в чаті, лист, голосова нотатка. І саме тому агентові потрібні обмеження, яких звичайній інтеграції не треба.
Практичний висновок: якщо вхідні дані чіткі, а процес однаковий щоразу, зробіть звичайну інтеграцію чи автоматизацію на n8n, вона дешевша й надійніша. Агент виправданий, коли запит приходить людською мовою, а потрібна дія залежить від контексту. Часто виходить поєднання: агент розуміє запит і викликає детерміновані інструменти, які самі виконують запис за суворими правилами.
Супровід після запуску
Агент у ERP не можна запустити й забути. Моделі оновлюються, постачальники змінюють поведінку, системи облікового боку отримують нові версії конфігурацій, а в компанії змінюються процеси. На практиці варто закласти щотижневий огляд журналу в перші місяці, щомісячний прогін тестового набору на поточній версії моделі, перевірку лімітів і спрацювань вимикача та перегляд прав після кожної зміни ролей. Витрати на токени також варто міряти за дією, а не лише за місяць: якщо одна дія раптом коштує вдвічі більше, це перша ознака, що модель повторює кроки.
Якщо у вас багато систем, зручно мати одного відповідального за правила доступу агентів, так само, як є відповідальний за ролі користувачів. Інакше права агентів розповзаються і через рік ніхто не може сказати, що саме дозволено.
Коли агент в ERP вам не потрібен
Якщо у вас один відділ і стабільний процес, вистачить ваших власних налаштувань системи й готових модулів обміну. Якщо дані в обліку брудні, дублі й порожні поля повторюються, спершу прибирайте дані: агент лише швидше поширить безлад. Якщо в команді немає людини, яка щотижня перевірятиме підказки й журнал, краще віддати агентові тільки читання. І якщо ваші системи не мають ніякого API чи обміну, перший проєкт це не агент, а відкриття доступу до даних.
Ми скажемо про це на першій розмові, навіть якщо від цього проєкт стане меншим. Така розмова коштує нам півгодини, а вам економить місяці роботи над тим, що не окупиться.
MCP-сервер як спільний шлюз
Якщо одні й ті самі дії потрібні кільком агентам чи зовнішнім асистентам, між ними й ERP ставлять MCP-сервер. Він видає 5-15 дій, сформульованих як задачі користувача, перевіряє токен кожного користувача, застосовує права, викликає API облікової системи й повертає короткий результат. Дані лишаються у ваших системах, і до моделі потрапляє лише те, що користувачеві дозволено бачити. Для ChatGPT і Claude це підключається як власний конектор, і обидва питають користувача перед викликом інструмента, не позначеного як лише читання. Назви меню й тарифів змінюються часто, тож перед запуском перевіряйте поточну документацію клієнта. Загальне пояснення: що таке MCP-сервер, а нашу послугу описано на сторінці розробка MCP-серверів.
Для автентифікації MCP-сервер, за поточною специфікацією, спирається на OAuth 2.1, приймає лише токени, видані для нього, і не пересилає токен клієнта далі в облікову систему: до ERP він звертається власними обліковими даними від імені цього користувача. Окрема перевага: сервер може повертати лише ті інструменти, які дозволені правами користувача, тож менеджер, якому заборонено запис, взагалі не бачить інструментів запису.
План впровадження: три етапи
Рухаємося етапами, і кожну дію переводимо на наступний лише тоді, коли цифри це виправдовують.
| Етап | Що агент може | Критерій переходу далі |
|---|---|---|
| 1. Пілот лише з читанням | Шукати, читати, підсумовувати, пропонувати зміни текстом | Відповіді й пропозиції правильні на тестовому наборі і в щоденній роботі |
| 2. Запис із підтвердженням | Чернетки й записи, які людина схвалює по одному | Частка схвалень висока, відхилені дії мають відомі причини, які можна виправити |
| 3. Обмежений автономний запис | Окремі зворотні дії без підтвердження в межах лімітів | Частка помилок за дією лишається низькою протягом тижнів у журналі, шлях відкату перевірено |
Для першого етапу ми беремо один процес, записуємо поріг успіху до коду (наприклад, закриває 8 із 10 тестових випадків без небезпечної дії за заданою ціною за завдання), збираємо від 30 до 100 реальних прикладів і проганяємо агента на пісочниці. Чотиритижневий пілот закінчується виміряною точністю, ціною завдання і письмовим висновком: рухатися далі чи ні. Для агента із записом додаємо три перевірки: частку небезпечних дій, яку рахуємо окремо від точності, тестові випадки з ін'єкціями (листи й примітки з прихованими інструкціями, де очікуваний результат, що агент їх ігнорує) і статистику підтверджень: як часто люди схвалюють, правлять чи відхиляють пропозицію.
Скільки це коштує і скільки триває
Ціна залежить не від моделі, а від кількості систем, кількості тих, у які агент пише, ризику цих записів і глибини перевірки. Прототип одного сценарію ми робимо як AI Sprint: 4 тижні, 10 000 USD, мінімальний проєкт теж 10 000 USD. Агент, що пише в кілька систем з ролями й підтвердженнями, зазвичай коштує 10 000-30 000 USD і триває 8-16 тижнів. Окремо йдуть щомісячні витрати: токени моделі, хостинг і моніторинг, а супровід зазвичай закладають як 15-25% вартості розробки на рік.
Що рухає цифру. Запис із підтвердженнями, чергами й шляхом відкату коштує суттєво більше, ніж читання. Особисті права користувача в трьох системах складніші, ніж один службовий акаунт, але безпечніші. Стан API: якщо в BAS немає опублікованого HTTP-сервісу чи в кастомній ERP немає чистого API, робота подовжується на тижні. І оцінювання: реальний тестовий набір, випадки з ін'єкціями й регресійні прогони перед кожною зміною. Докладніше про діапазони й щомісячну вартість: скільки коштує розробка ШІ-агента, а наш підхід і процес описано на сторінці розробка ШІ-агентів.
Що ми рекомендуємо
Для першого агента із записом: один процес, білий список із 5-15 дій, права конкретного користувача з окремими правами на читання й запис, чернетки для всього, що йде назовні, підтвердження для незворотного, ключі ідемпотентності й ліміти на кожному записі та журнал, що фіксує версію інструкції й моделі. Перші тижні агент працює лише з читанням, потім з підтвердженнями, а автономність дістають тільки зворотні дії з чистою історією.
Ці правила ми застосовуємо до власних систем. Ми тримаємо в роботі MCP-сервери для внутрішньої дошки проєктів і для керування контентом сайту, якими щодня користуються команда й наші агенти для коду. Урок із цього збігається з гайдом: записи, що публікують відразу, мали б бути чернетками.
Наступний крок
Опишіть процес, який хочете віддати агентові, і системи, яких він торкається. На 30-хвилинній розмові ми розкладемо його дії за рівнями вище, назвемо захист для кожної й скажемо, чи вкладається це в один фіксований спринт. Напишіть нам.
Автор: Антон Литвинов, засновник Lytvynov Production. Документація постачальників і переліки змінюються: перед рішенням перевіряйте їх на офіційних сторінках. Дата оновлення: 19.11.2026.