Когда в компании говорят «подключим ИИ-агента к ERP», под этим часто прячутся два очень разных замысла. Первый: агент читает. Ищет заказы, смотрит остатки, собирает отчёт. Второй: агент пишет. Создаёт документы, меняет статусы, выставляет счета. Разница между ними такая же, как между стажёром, которому дали просматривать базу, и стажёром, которому дали права главного бухгалтера.
Коротко. Агент должен работать не с API вообще, а с коротким белым списком действий, например «найти заказ», «создать черновик заказа покупателя», «изменить статус». Каждое действие выполняют с правами конкретного пользователя, обратимые действия ограничивают лимитами и записывают в журнал, необратимые и денежные проводят после подтверждения человеком. Запуск идёт этапами: сначала чтение, потом черновики, потом запись с подтверждением, и только потом ограниченная автономность там, где журнал показывает мало ошибок.
Этот гайд об учётной системе: BAS, Odoo, SAP, KeyCRM, собственная ERP. О подключении ИИ к самой CRM, сценариях, встроенном ИИ и ценах Agentforce мы писали отдельно: как подключить ChatGPT или Claude к CRM. Здесь угол другой: что будет, когда агент получает право писать, и как сделать так, чтобы ошибка модели не стала ошибкой в учёте. Общую версию этой темы для любых систем на английском мы описали в гайде How to give an AI agent safe write access, а этот текст адаптирован под украинские системы.
Что агент может делать в ERP
Полезных действий много, и большинство из них безопасны. Агент ищет заказы по номеру или клиенту, проверяет остатки на складе, показывает статус оплаты, сравнивает два счёта, составляет сводку за неделю. Это чтение, риск в нём один: показать данные не тому человеку. Дальше идут черновики: агент готовит заказ покупателя по словам менеджера, черновик счёта, предложение исправления в карточке товара. Черновик ничего не меняет в учёте, пока человек его не принял. Дальше обратимая запись: изменить статус, ответственного, метку, плановый срок. Это можно откатить по истории.
И есть действия, которые мы называем необратимыми: проведение документа, отправка письма клиенту, выставление счёта, возврат средств, изменение цены, закрытие периода, удаление. Для них нужно подтверждение человеком, и для большинства агентов они навсегда остаются с подтверждением. Это нормально: основная польза агента обычно лежит во множестве мелких обратимых действий, а не в редких рискованных.
Типичное распределение выглядит так.
| Что делает агент | Пример в ERP | Нужно ли подтверждение |
|---|---|---|
| Читает | Найти заказ, проверить остаток, показать долг контрагента | Нет, но только в пределах прав пользователя |
| Готовит черновик | Черновик заказа покупателя по сообщению в мессенджере | Человек принимает черновик |
| Меняет обратимые поля | Статус, ответственный, плановый срок, метка | Нет, в пределах лимитов и с журналом |
| Создаёт проведённый документ | Реализация, приходный ордер, оплата | Да, после просмотра точных значений |
| Отправляет наружу | Письмо клиенту, сообщение в канал | Да, если адресат или канал не из разрешённого перечня |
| Удаляет, закрывает период, массово меняет цены | Удаление номенклатуры, закрытие месяца | Не открываем агенту вообще или только с отдельным утверждением |
Четыре уровня доступа
Доступ агента удобно описывать четырьмя уровнями. На каждом добавляется то, что можно испортить, а вместе с этим добавляются и средства защиты.
| Уровень | Что разрешено | Худшее последствие ошибки | Защита |
|---|---|---|---|
| 1. Только чтение | Поиск, просмотр, отчёты | Утечка данных не тому человеку | Права пользователя, фильтр по организации в каждом запросе, лимит объёма ответа |
| 2. Черновики | Создание документов в состоянии черновика | Лишний черновик, который человек удаляет | Пометка «создано ассистентом», отдельная роль на запись черновиков |
| 3. Запись с подтверждением | Проведение или отправка после одобрения человеком | Ошибка, которую человек пропустил | Предварительный просмотр точных значений, подтверждение привязано к этому просмотру |
| 4. Автономная запись | Отдельные обратимые действия без подтверждения | Ошибочное массовое обновление | Лимиты в минуту и в сутки, ключи идемпотентности, выключатель, журнал значений до и после |
Большинство наших проектов идёт от первого уровня к третьему, а четвёртый открывается выборочно. Правило простое: переход на следующий уровень для каждого отдельного действия утверждается числами из журнала, а не ощущением, что «вроде работает».
От чьего имени действует агент
Самая распространённая ошибка в ранних прототипах: одна мощная служебная учётная запись, под которой агент заходит в ERP. С такой учёткой ассистент рядового менеджера видит сделки директора, а один удачно составленный запрос может сделать всё, что разрешено учётке.
Правильнее, когда агент работает за конкретного человека с его правами. Тогда он не может больше, чем может он, история изменений в учёте показывает реального пользователя, а отозвать доступ можно одним кликом в настройках. Отдельный служебный пользователь подходит только фоновым агентам, которые не действуют от чьего-то имени, например ночному разбору новых заявок. Ему дают отдельную роль с минимумом прав, и все его действия видны в журнале под его именем. Пароль сотрудника или администраторский ключ агенту не отдают.
Это хорошо ложится на системы с ролями. Если учётная система не умеет давать права на уровне отдельных действий, разрыв закрывают на стороне вашего слоя инструментов: он проверяет, есть ли у пользователя право на действие, до того как обратиться к ERP.
Белый список действий вместо доступа к API
Сырой доступ к API даёт модели каждую точку входа и каждое поле. То, что вы не проектировали, вы не можете проверить. Белый список даёт несколько именованных действий с типизированными параметрами, фиксированными побочными эффектами и собственной проверкой прав.
Сравните два способа разрешить агенту обновить заказ.
Первый: универсальный инструмент «сделать запрос к ERP» с методом, адресом и телом. Модель может изменить клиента, сумму, удалить документ или вызвать любой метод, который разрешает ключ.
Второй: действие set_order_status(order_id, status), где status это перечень из пяти значений, а слой инструментов проверяет, что заказ принадлежит пользователю и что переход между этими статусами разрешён.
Второй вариант модели легче использовать правильно, а растянуть его на что-то другое невозможно. Он ещё и делает журнал читаемым для людей, которые не разработчики. В ERP такими действиями будут find_orders, get_stock, create_order_draft, set_order_status, attach_note, и почти никогда не будет «удалить».
Как подключиться к BAS, Odoo, SAP и KeyCRM
Ниже только то, что подтверждено документацией поставщиков, проверенной 19.11.2026. Конкретные шаги зависят от версии и конфигурации вашей системы, поэтому перед оценкой мы смотрим саму систему.
| Система | Интерфейс для агента | Аутентификация | Что важно знать | Источник |
|---|---|---|---|---|
| BAS (платформа Business Automation Framework) | Web-сервисы, HTTP-сервисы, стандартный интерфейс OData | HTTP-сервисы поддерживают JWT-аутентификацию | Для сложных записей (заказ с табличными частями) обычно пишут собственный HTTP-сервис, то есть нужен доступ программиста BAS к конфигурации | документация BAF 8.3.23, раздел 17 |
| Odoo 19 | Внешний JSON-2 API | API-ключ в заголовке Authorization: bearer, название модели и метода в адресе | XML-RPC и JSON-RPC по документации запланированы к удалению в Odoo 22 (осень 2028) и Odoo Online 21.1 (зима 2027). Новую интеграцию стоит делать на JSON-2 | odoo.com, External JSON-2 API |
| SAP | OData и другие API, каталог на SAP Business Accelerator Hub | Зависит от продукта и развёртывания | Набор API отличается для S/4HANA, Business One и других продуктов, поэтому интерфейс сверяют по вашему продукту | api.sap.com |
| KeyCRM | Документированный OpenAPI | Детали аутентификации в документации | Для интернет-магазинов это чаще всего система заказов, а склад и бухгалтерия в BAS | docs.keycrm.app |
О BAS отдельно. В документации раздел об интеграции с внешними системами охватывает Web-сервисы, HTTP-сервисы и стандартный интерфейс OData, а для HTTP-сервисов описаны JWT-аутентификация и публикация. Для агента это значит, что слой инструментов может вызывать вашу базу через защищённое соединение с токеном, без пароля пользователя. Подробнее о выборе между OData и HTTP-сервисами, об очереди обмена и типичных ошибках есть отдельный гайд: интеграция CRM с BAS и 1С.
О 1С отдельно и честно. Российское программное обеспечение мы не рекомендуем. По сообщениям изданий, 1С и линейку BAS с января 2026 года внесли в перечень запрещённого к использованию программного обеспечения Госспецсвязи, который касается государственного сектора, местного самоуправления, государственных предприятий и критической инфраструктуры; для частного бизнеса это сигнал планировать миграцию, а не прямой запрет. Источники, даты и оговорки приведены в гайде об интеграции CRM с BAS. Поэтому агента мы строим так, чтобы он не знал о внутреннем устройстве учётной системы: всё проходит через слой действий, и если вы когда-нибудь смените BAS на другую систему, агенту достаточно переписать адаптер.
Для Odoo стоит помнить о сроке: если интеграция написана на XML-RPC, её лучше переписать на JSON-2 до того, как поставщик уберёт старый интерфейс. Для KeyCRM агент чаще всего работает с заказами, покупателями и статусами, а деньги и документы остаются в учётной системе.
Подтверждение человеком: как это работает
Для любого необратимого или денежного действия инструмент сначала возвращает предварительный просмотр: что именно изменится, в какой записи и кто это увидит. Действие выполняется только после того, как человек одобрил именно этот просмотр. Одобрение привязано к содержанию, поэтому модель не может получить подтверждение для одного письма и отправить другое.
На практике используют четыре шаблона. Первый: черновик, а проведение в вашем интерфейсе. Агент создаёт черновик счёта, менеджер открывает его в привычной программе и проводит. Это самый простой и самый стабильный шаблон. Второй: флаг пробного запуска. Вызов с этим флагом возвращает разницу и токен подтверждения, а настоящий вызов требует этот токен и падает, если что-то изменилось. Третий: очередь подтверждений для фоновых агентов: рискованные действия попадают в очередь, где названный человек одобряет или отклоняет их вместе с обоснованием агента. Четвёртый: подтверждение в самом клиенте, таком как ChatGPT или Claude, но как дополнительный слой. Пользователь может включить «всегда разрешать», а пояснения к инструментам для клиента это лишь подсказки, поэтому ограничения должны держаться на вашем сервере.
Идемпотентность и лимиты
Агенты повторяют вызовы. Сеть обрывается, модель повторяет шаг, пользователь спрашивает дважды. Без защиты повтор создаёт вторую реализацию или второй счёт. В бухгалтерском учёте дубликат документа не мелочь, его нужно обнаружить, сторнировать и объяснить. Ключ идемпотентности, сгенерированный для каждого намерения и сохранённый с результатом, заставляет второй вызов вернуть результат первого, а не действовать снова.
Лимиты ловят другой сбой: модель, которая зациклилась. Их задают на пользователя и на действие: несколько записей в минуту и суточный лимит на тип действия, а при достижении лимита отправляют уведомление. Цикл, остановившийся на десяти вызовах, это разбор инцидента. Цикл, который крутился всю ночь, это уборка в учёте.
Журнал действий агента и откат
Каждый вызов пишут с контекстом, достаточным, чтобы ответить на два вопроса: что именно изменилось и почему агент так решил. Минимально это время, пользователь, организация и клиент (ChatGPT, Claude, ваш агент), название действия, параметры с замаскированными персональными данными, результат или ошибка, значения до и после для каждой записи, ключ идемпотентности, данные о подтверждении (кто, когда, какой просмотр), а также версия модели, версия системной инструкции и версия описания инструмента.
Последний пункт чаще всего пропускают, а он нужен больше всего. Когда поведение изменилось после правки инструкции или обновления модели, журнал показывает, какая версия сделала ошибку, и позволяет воспроизвести случай в тестовом наборе. Журнал стоит показывать и пользователям: вопрос «что мой помощник изменил на этой неделе» вы всё равно получите.
Откат в ERP зависит от типа действия. Черновик просто удаляют. Обратимое поле возвращают к значению из журнала. Проведённый документ не удаляют, а сторнируют по правилам вашей системы, и это лучше проверить на вашей конфигурации заранее. Именно поэтому проведённые документы агенту без подтверждения не отдают.
Что с промпт-инъекцией
Предположите, что любой текст, который читает агент, может содержать инструкции, написанные для модели: тело письма, примечание в карточке, название товара, комментарий в задаче. Отфильтровать всё невозможно, поэтому ограничивают то, чего может достичь удачная инъекция. Опасное сочетание такое: агент читает недоверенное содержимое, имеет доступ к приватным данным и имеет инструмент, который отправляет данные наружу или разрушает. Это сочетание нужно разорвать.
Для ERP это значит несколько конкретных правил. Агент, который разбирает входящие письма, не имеет инструмента, отправляющего письма внешним адресатам. Адресаты, каналы и домены берутся из разрешённых перечней, а не из свободного текста. Всё, что выходит за пределы компании, идёт через подтверждение. Разрушающих инструментов в наборе нет: то, чего не существует, нельзя вызвать инструкцией, вставленной в письмо. Параметры каждого инструмента проверяют как недоверенные: типы, перечни, длины, принадлежность записи пользователю. И в журнале ищут странные цепочки, например чтение списка клиентов с последующей внешней отправкой. Prompt injection занимает первое место в OWASP Top 10 для LLM-приложений, и цель не в том, чтобы от неё избавиться, а чтобы её последствие было скучным: максимум черновик, который человек выбросит.
Тестовая среда и выключатель
Прежде чем агент коснётся рабочей базы, его прогоняют на тестовой копии. Для внешних систем это песочница или отдельный тестовый проект, для внутренних мы строим песочницу с тем же интерфейсом, что и настоящая интеграция. Так мы работали в нашей CRM для цветочного сервиса: все интеграции ходили в режиме песочницы, пока не появились настоящие ключи, так что весь процесс можно было проверять с первого дня.
Выключатель это одна настройка, которая отключает все инструменты записи или всего агента без нового релиза. К нему добавляют переключатели на отдельные действия, чтобы выключить одно проблемное действие и оставить остальные, и те, кто дежурит, должны знать, где он.
Пример системы, к которой подключается агент
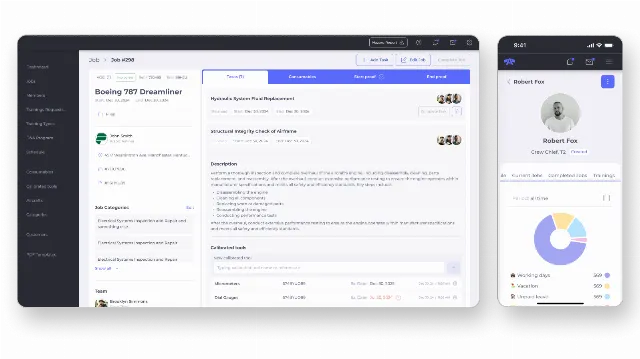
Хорошая иллюстрация: ERP для американской компании по обслуживанию самолётов, которую мы создавали шесть месяцев на Symfony, React и Mercure. В ней есть клиенты и заказы, планирование обслуживания, графики персонала с интеграцией с календарями, складской учёт в реальном времени и контроль соответствия. Это не агентский проект, и мы не утверждаем, что там работает агент. Мы берём её как пример того, к чему агент мог бы подключиться, и какие действия тогда оказались бы в белом списке.
Агенту там подошли бы действия чтения: «какие заказы на обслуживание запланированы на неделю», «чего не хватает на складе для этого заказа». Дальше черновики: предложение расписания смен, черновик заказа на закупку. Дальше обратимая запись: статус задачи, заметка к заказу. Закрытие периода, изменения в документах соответствия и удаление оставались бы за людьми. Это и есть белый список, составленный по последствиям ошибки, а не по тому, что позволяет API.
Поэтому, когда система строится с нуля, интерфейс действий для агента удобно заложить сразу: это дешевле, чем потом оборачивать старую систему. О том, когда выгоднее собственная система, и о ценах мы писали в гайде CRM на заказ или готовая и на странице CRM и ERP на заказ.
Четыре сценария, с которых обычно начинают
Общие принципы проще понять на конкретных задачах. Вот четыре, которые чаще всего просят украинские компании с учётной системой, и что для каждой лежит в белом списке.
Первый: менеджер по продажам пишет в мессенджере или в чате CRM «выставьте клиенту то же, что в прошлом месяце». Агент находит предыдущий заказ (чтение), собирает черновик нового с текущими ценами (черновик) и показывает менеджеру таблицу: позиции, количества, цены, скидка, дата отгрузки. Менеджер нажимает «подтвердить», и только тогда документ попадает в учёт. Здесь три действия: find_orders, create_order_draft, submit_order_draft. Последнее работает только с подтверждением и с ключом идемпотентности.
Второй: склад. Кладовщик спрашивает «что есть на остатке по этой позиции и где она лежит». Это чистое чтение, оно даёт больше всего пользы при наименьшем риске, и с него хорошо начинать. В этом сценарии важны скорость и то, что агент не показывает закупочных цен людям, которым их видеть не положено: поэтому чтение проходит с правами пользователя, а не служебной учётки.
Третий: бухгалтерия или финансовый отдел. Агент сопоставляет выписку со счетами, предлагает соответствие и готовит черновики платёжных документов. Здесь граница риска проходит чётко: черновики да, проведение только за человеком, а любые действия с деньгами остаются на третьем уровне доступа навсегда. Польза в том, что человек тратит время на проверку, а не на набор.
Четвёртый: руководитель отдела. Агент каждое утро собирает короткий отчёт по данным учётной системы и CRM: что отгружено, что застряло, какие долги просрочены. Цифры считает код, а модель только формулирует объяснение словами: так она не выдумает показателей. Это чтение, и оно почти безопасно, но отчёт попадает руководителю, поэтому набор полей тоже должен соответствовать его правам.
Качество данных и справочники
Агент в ERP опирается на справочники: контрагенты, номенклатура, склады, договоры. Если в справочнике три записи для одного клиента, агент выберет одну из них, и не всегда ту, что нужно. Человек в такой ситуации обычно замечает дубль, а модель может его не заметить. Поэтому перед запуском мы проверяем несколько вещей. Есть ли уникальный ключ для клиента (код, ЕДРПОУ, номер в CRM), по которому агент находит запись, а не по названию. Не дублируются ли товары с разными артикулами. Актуальны ли цены и остатки, откуда агент их берёт. Понятно ли, какой из двух систем доверять, когда CRM и ERP расходятся.
Отдельное правило: агент не создаёт новых контрагентов или товаров сам. Создание справочных записей, особенно контрагентов с реквизитами, оставляем человеку или узкому процессу с подтверждением, потому что ошибка в справочнике расходится по всем документам. Если агент не нашёл клиента, он возвращает вопрос человеку, а не выдумывает запись.
Ошибки, которых проще всего избежать
Первая ошибка: отдать агенту ту же учётную запись, что и интеграциям, «чтобы быстрее заработало». Это быстро работает и так же быстро становится проблемой, когда нужно понять, кто сделал изменение.
Вторая: начинать с автономной записи, потому что демо выглядит эффектно. В демо нет дубликатов, неполных данных и писем со злонамеренными инструкциями. В реальном учёте они есть.
Третья: не вести журнал значений до и после. Когда бухгалтер спрашивает, откуда взялась эта сумма, ответ «модель так решила» не подходит. Нужна запись, что именно агент увидел, какое действие вызвал и с какими параметрами.
Четвёртая: полагаться только на подтверждение в клиенте. Пользователь может включать «всегда разрешать», и тогда каждое следующее действие выполняется без вопроса. Подтверждение для денежных и необратимых действий должен требовать ваш сервер.
Пятая: не планировать замену системы. Агента, прибитого к внутреннему устройству одной конфигурации, придётся переписывать вместе с миграцией. Адаптер между агентом и учётной системой стоит недорого, а экономит месяцы.
Чек-лист перед запуском агента с записью
Перед первым запуском в рабочей базе мы проходим короткий список. Составлен перечень действий и каждое отнесено к классу: чтение, черновик, обратимая запись, необратимое, денежное. Для каждого действия определено, чьими правами оно выполняется. Права проверяются на нашей стороне, а не только на стороне клиента ассистента. В белом списке нет универсального «сделать запрос». Для каждой записи есть ключ идемпотентности и лимит. Необратимые действия проходят через предварительный просмотр и подтверждение, привязанное к этому просмотру. Журнал фиксирует значения до и после, версию модели и инструкции. Песочница работает на том же интерфейсе, что и рабочая система. Есть выключатель записи для всего агента и для отдельных действий. В тестовом наборе есть случаи со спрятанными инструкциями. Определён человек, который отвечает за результат и каждую неделю смотрит журнал. И описано, как откатить каждый тип действия.
Чем агент отличается от обычной интеграции
Обычная интеграция между CRM и учётной системой делает заранее определённые шаги: пришёл заказ, создался документ. Она предсказуема, проверяется тестами и ничего не решает. Агент принимает решение о следующем шаге сам: какой инструмент вызвать, в каком порядке, что делать с неполным запросом. Это даёт гибкость, когда вход неструктурированный: сообщение в чате, письмо, голосовая заметка. И именно поэтому агенту нужны ограничения, которые обычной интеграции не нужны.
Практический вывод: если входные данные чёткие, а процесс одинаков каждый раз, сделайте обычную интеграцию или автоматизацию на n8n, она дешевле и надёжнее. Агент оправдан, когда запрос приходит человеческим языком, а нужное действие зависит от контекста. Часто получается сочетание: агент понимает запрос и вызывает детерминированные инструменты, которые сами выполняют запись по строгим правилам.
Сопровождение после запуска
Агента в ERP нельзя запустить и забыть. Модели обновляются, поставщики меняют поведение, системы учётной стороны получают новые версии конфигураций, а в компании меняются процессы. На практике стоит заложить еженедельный обзор журнала в первые месяцы, ежемесячный прогон тестового набора на текущей версии модели, проверку лимитов и срабатываний выключателя и пересмотр прав после каждой смены ролей. Затраты на токены также стоит измерять по действию, а не только за месяц: если одно действие вдруг стоит вдвое больше, это первый признак, что модель повторяет шаги.
Если у вас много систем, удобно иметь одного ответственного за правила доступа агентов, так же, как есть ответственный за роли пользователей. Иначе права агентов расползаются, и через год никто не может сказать, что именно разрешено.
Когда агент в ERP вам не нужен
Если у вас один отдел и стабильный процесс, хватит ваших собственных настроек системы и готовых модулей обмена. Если данные в учёте грязные, дубли и пустые поля повторяются, сначала наводите порядок в данных: агент лишь быстрее распространит беспорядок. Если в команде нет человека, который каждую неделю будет проверять подсказки и журнал, лучше отдать агенту только чтение. И если ваши системы не имеют никакого API или обмена, первый проект это не агент, а открытие доступа к данным.
Мы скажем об этом на первом разговоре, даже если из-за этого проект станет меньше. Такой разговор стоит нам полчаса, а вам экономит месяцы работы над тем, что не окупится.
MCP-сервер как общий шлюз
Если одни и те же действия нужны нескольким агентам или внешним ассистентам, между ними и ERP ставят MCP-сервер. Он выдаёт 5-15 действий, сформулированных как задачи пользователя, проверяет токен каждого пользователя, применяет права, вызывает API учётной системы и возвращает короткий результат. Данные остаются в ваших системах, и до модели попадает только то, что пользователю разрешено видеть. Для ChatGPT и Claude это подключается как собственный коннектор, и оба спрашивают пользователя перед вызовом инструмента, не помеченного как только чтение. Названия меню и тарифов меняются часто, поэтому перед запуском проверяйте актуальную документацию клиента. Общее объяснение: что такое MCP-сервер, а нашу услугу описывает страница разработка MCP-серверов.
Для аутентификации MCP-сервер по действующей спецификации опирается на OAuth 2.1, принимает только токены, выданные для него, и не пересылает токен клиента дальше в учётную систему: к ERP он обращается собственными учётными данными от имени этого пользователя. Отдельное преимущество: сервер может возвращать только те инструменты, которые разрешены правами пользователя, так что менеджер, которому запрещена запись, вообще не видит инструментов записи.
План внедрения: три этапа
Двигаемся этапами, и каждое действие переводим на следующий только тогда, когда цифры это оправдывают.
| Этап | Что агент может | Критерий перехода дальше |
|---|---|---|
| 1. Пилот только с чтением | Искать, читать, подытоживать, предлагать изменения текстом | Ответы и предложения правильны на тестовом наборе и в ежедневной работе |
| 2. Запись с подтверждением | Черновики и записи, которые человек одобряет по одному | Доля одобрений высокая, отклонённые действия имеют известные причины, которые можно исправить |
| 3. Ограниченная автономная запись | Отдельные обратимые действия без подтверждения в пределах лимитов | Доля ошибок по действию остаётся низкой на протяжении недель в журнале, путь отката проверен |
Для первого этапа мы берём один процесс, записываем порог успеха до кода (например, закрывает 8 из 10 тестовых случаев без опасного действия при заданной цене за задачу), собираем от 30 до 100 реальных примеров и прогоняем агента в песочнице. Четырёхнедельный пилот заканчивается измеренной точностью, ценой задачи и письменным выводом: двигаться дальше или нет. Для агента с записью добавляем три проверки: долю опасных действий, которую считаем отдельно от точности, тестовые случаи с инъекциями (письма и заметки со спрятанными инструкциями, где ожидаемый результат в том, что агент их игнорирует) и статистику подтверждений: как часто люди одобряют, правят или отклоняют предложение.
Сколько это стоит и сколько занимает
Цена зависит не от модели, а от количества систем, количества тех, в которые агент пишет, риска этих записей и глубины проверки. Прототип одного сценария мы делаем как AI Sprint: 4 недели, 10 000 USD, минимальный проект тоже 10 000 USD. Агент, который пишет в несколько систем с ролями и подтверждениями, обычно стоит 10 000-30 000 USD и занимает 8-16 недель. Отдельно идут ежемесячные расходы: токены модели, хостинг и мониторинг, а сопровождение обычно закладывают как 15-25% стоимости разработки в год.
Что двигает цифру. Запись с подтверждениями, очередями и путём отката стоит существенно больше, чем чтение. Личные права пользователя в трёх системах сложнее, чем одна служебная учётка, но безопаснее. Состояние API: если в BAS нет опубликованного HTTP-сервиса или в кастомной ERP нет чистого API, работа удлиняется на недели. И оценка: реальный тестовый набор, случаи с инъекциями и регрессионные прогоны перед каждым изменением. Подробнее о диапазонах и ежемесячной стоимости: сколько стоит разработка ИИ-агента, а наш подход и процесс описаны на странице разработка ИИ-агентов.
Что мы рекомендуем
Для первого агента с записью: один процесс, белый список из 5-15 действий, права конкретного пользователя с отдельными правами на чтение и запись, черновики для всего, что уходит наружу, подтверждение для необратимого, ключи идемпотентности и лимиты на каждой записи и журнал, фиксирующий версию инструкции и модели. Первые недели агент работает только с чтением, потом с подтверждениями, а автономию получают только обратимые действия с чистой историей.
Эти правила мы применяем к собственным системам. Мы держим в работе MCP-серверы для внутренней доски проектов и для управления контентом сайта, которыми каждый день пользуются команда и наши агенты для кода. Урок отсюда совпадает с гайдом: записи, которые публикуют сразу, должны были быть черновиками.
Следующий шаг
Опишите процесс, который хотите отдать агенту, и системы, которых он касается. На 30-минутном разговоре мы разложим его действия по уровням выше, назовём защиту для каждого и скажем, укладывается ли это в один фиксированный спринт. Напишите нам.
Автор: Антон Литвинов, основатель Lytvynov Production. Документация поставщиков и перечни меняются: перед решением проверяйте их на официальных страницах. Дата обновления: 19.11.2026.