It
 En
 Fr
 De
 Es
 Uk
Cos'è un agente AI, in termini di business?
Un agente AI è un programma in cui un modello linguistico riceve un obiettivo, sceglie le azioni, le esegue tramite strumenti e verifica i risultati finché l'obiettivo è raggiunto. Gli strumenti sono normali interfacce software: l'API del vostro CRM, una query al database, un servizio di invio email, un sistema di ticketing, un archivio di file. Il modello fornisce il giudizio tra un passo e l'altro; gli strumenti forniscono la capacità di cambiare le cose.
Questo rende gli agenti AI per le aziende diversi sia dai chatbot sia dall'automazione classica. Un chatbot risponde a domande. Un'automazione basata su regole segue un percorso fisso disegnato in anticipo. Un agente gestisce compiti in cui il percorso dipende da ciò che trova strada facendo: una richiesta di rimborso insolita, un lead con dati incompleti, un ticket di assistenza che richiede tre ricerche prima che qualcuno possa rispondere. Lo sviluppo di agenti AI su misura conviene quando queste decisioni sono frequenti, ripetitive e oggi assorbono ore di lavoro di persone qualificate.
Dove gli agenti AI per le aziende ripagano l'investimento
Gli agenti AI funzionano meglio su compiti delimitati, con criteri di successo chiari, accesso ai dati giusti e una persona che può subentrare. Funzionano peggio su obiettivi aperti come "aumentare le vendite".
Buoni primi candidati che vediamo:
- Smistamento e risoluzione dell'assistenza. Leggere il ticket, cercare cliente e ordine, redigere o inviare la risposta, scalare i casi limite. Vedete la nostra guida sugli agenti AI per il servizio clienti.
- Vendite e gestione dei lead. Arricchire i lead in arrivo da fonti pubbliche, qualificarli secondo i vostri criteri, creare record nel CRM e redigere la prima risposta da far approvare a una persona.
- Elaborazione di back office. Leggere fatture, contratti o domande, verificarli rispetto a regole e altri record e preparare la pratica per l'approvazione finale.
- Assistenti interni sui sistemi aziendali. Rispondere a "a che punto è il progetto X" o "registra due ore su questo task" interrogando direttamente la project board, il time tracker e i documenti.
- Dispatch operativo. Trasformare segnali (allarmi, letture di sensori, ordini in arrivo) in task e assegnarli in base a disponibilità e regole.
Se il compito può essere scritto come un diagramma di flusso fisso senza decisioni di giudizio, probabilmente non vi serve un agente. Una semplice automazione con AI o persino un'integrazione tradizionale sarà più economica e prevedibile.
Anatomia degli agenti che sviluppiamo
Ogni agente AI su misura che consegniamo ha le stesse cinque parti. Il modello è solo una di queste.
- Strumenti. Piccole funzioni tipizzate che l'agente può chiamare:
find_customer,create_refund_draft,send_email. Ogni strumento valida i propri input e applica autonomamente i permessi, così un modello confuso non può aggirare le regole di business. - Contesto e memoria. Ciò che l'agente sa: il compito corrente, i documenti recuperati (tramite RAG), la storia di questo caso e i fatti rilevanti a lungo termine. La memoria è salvata nel vostro database, non dentro il modello.
- Orchestrazione. Il ciclo che invia obiettivo e contesto al modello, esegue lo strumento scelto, restituisce il risultato e decide quando fermarsi. Manteniamo limiti di passi e timeout, così un agente non può girare all'infinito o accumulare una grossa fattura di token.
- Approvazione e passaggio di consegne. Regole su quali azioni vengono eseguite in automatico, quali attendono una persona e quali sono vietate, più un modo pulito per passare il caso a una persona con il contesto completo.
- Osservabilità. Un log di ogni passo (prompt, chiamata allo strumento, argomenti, risultato, costo) che il vostro team può esaminare, cercare e riprodurre.
Livelli di autonomia e approvazione umana
Concordiamo il livello di autonomia per singola azione, non per agente. La maggior parte degli agenti che rilasciamo combina più livelli.
| Livello | Cosa fa l'agente | Uso tipico |
|---|---|---|
| Suggerisce | Prepara una bozza, una persona esegue | Risposte ai clienti nelle prime settimane, modifiche contrattuali |
| Agisce con approvazione | Esegue dopo che una persona clicca su approva | Rimborsi, sconti, email in uscita a nuovi contatti |
| Agisce e riferisce | Esegue, una persona controlla un log giornaliero | Etichettatura, aggiornamento di record, notifiche interne |
| Agisce in silenzio | Esegue entro limiti rigidi | Ricerche, arricchimento, query in sola lettura |
| Mai | Strumento non esposto all'agente | Cancellazioni, pagamenti oltre un limite, modifiche ai permessi |
Gli agenti di solito partono un livello più in basso di quanto l'azienda vorrebbe e salgono man mano che i log dimostrano che sono affidabili.
Server MCP e accesso agli strumenti
Model Context Protocol (MCP) è uno standard aperto per esporre strumenti e dati ai modelli AI. Invece di collegare a mano ogni agente a ogni sistema, si costruisce una volta un server MCP per un sistema, e qualsiasi agente o assistente compatibile può usarlo con permessi definiti.
Costruiamo server MCP per i nostri prodotti, tra cui la nostra project board interna e il CMS del nostro sito, e li usiamo ogni giorno con agenti AI nel nostro processo di delivery. Questa esperienza guida il modo in cui progettiamo gli strumenti per i clienti: funzioni ristrette e ben nominate, ambiti di permesso espliciti, autenticazione con API key o a livello di utente e risposte abbastanza brevi da non sommergere il modello di dati. La nostra guida cos'è un server MCP spiega quando un prodotto ne ha bisogno.
Valutazione: come sappiamo che l'agente funziona
Un agente senza una suite di valutazione è una demo. Prima del lancio scriviamo test di scenario a partire da casi reali: l'input, gli strumenti che l'agente dovrebbe chiamare, quelli che non deve chiamare e gli esiti accettabili. La suite viene eseguita a ogni modifica di prompt, strumento o modello.
Dopo il lancio monitoriamo il tasso di completamento dei compiti, il tasso di intervento umano, il numero medio di passi e il costo per compito. Un tasso di intervento in crescita è il primo segnale che qualcosa è cambiato, nei vostri dati, nel comportamento degli utenti o nell'ultima versione del provider del modello.
Processo e tempi
Lo sviluppo di agenti AI su misura richiede tipicamente 6-12 settimane per un primo agente in produzione che copre un workflow.
| Fase | Durata | Risultato |
|---|---|---|
| Scoping | 1-2 settimane | Mappa del workflow, elenco strumenti, livelli di autonomia, set di valutazione, preventivo fisso |
| Strumenti e accesso ai dati | 2-3 settimane | Livello strumenti o server MCP, permessi, ambiente sandbox |
| Ciclo dell'agente e prompt | 1-3 settimane | Agente funzionante in sandbox che supera i test di scenario |
| Pilota con approvazione | 2-3 settimane | Agente su dati reali in modalità "suggerisce" o "agisce con approvazione" |
| Aumento dell'autonomia | Continuo | Livelli alzati azione per azione in base ai log |
Costruire un'implementazione sandbox dietro la stessa interfaccia dell'integrazione reale è un'abitudine che manteniamo in tutti i progetti: il nostro CRM per la consegna di fiori eseguiva ogni integrazione in modalità sandbox finché non sono arrivate le credenziali reali, così l'intero flusso era testabile dal primo giorno. Per gli agenti, quella sandbox è il luogo in cui la suite di scenari gira in sicurezza.
Quanto costa sviluppare e far funzionare un agente AI
Forniamo un preventivo fisso dopo una breve call di scoping. L'impegno di sviluppo dipende da quanti strumenti servono all'agente, da quanti sistemi interni attraversa, dalla necessità di costruire server MCP per essi e da quanta interfaccia di approvazione, dashboard di revisione e memoria condivisa richiede il workflow. Un agente su un singolo workflow con pochi strumenti è un progetto molto più piccolo di una piattaforma per più agenti con permessi e analytics condivisi.
Il costo di esercizio è separato: token del modello (gli agenti usano più token per compito rispetto ai chatbot a causa dei cicli in più passaggi), hosting e monitoraggio. Il numero da tenere d'occhio è il costo per compito, non il costo al mese. Con noi un agente AI parte da 5.000 USD, e la nostra guida sul costo di sviluppo di un agente AI mette a confronto sviluppo e acquisto e i costi mensili di esercizio.
Perché scegliere noi come agenzia AI per lo sviluppo di agenti
- Costruiamo pipeline AI complesse dall'inizio alla fine. Per una startup statunitense del settore grief-tech abbiamo realizzato AI Grief Companion: ingestione di dieci formati di chat, una catena di sette tipi di contratto tra worker CPU e GPU, fine-tuning LoRA, memoria RAG e un grafo di fatti in Neo4j, dove la chat degrada in modo controllato a qualunque fase sia pronta.
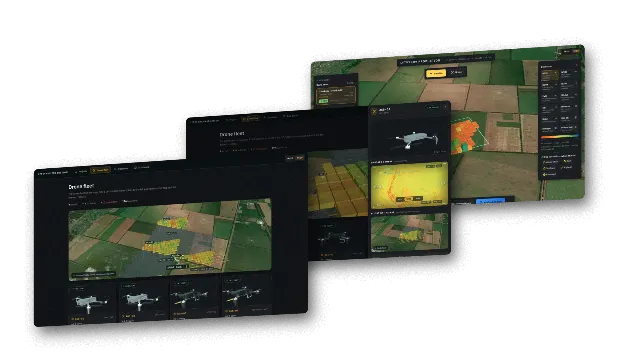
- Abbiamo costruito dispatch autonomo dei compiti. Il nostro prototipo R&D di sciame di droni trasforma l'analisi dei campi in compiti che la flotta prende in carico senza un dispatcher appena un velivolo è libero.
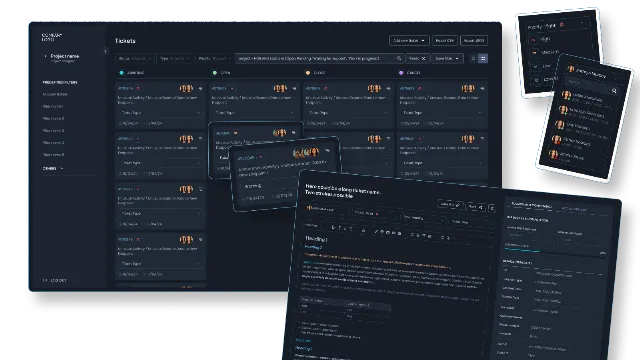
- Conosciamo gli strumenti operativi. Per un team di assistenza telecom in Francia abbiamo realizzato un sistema di task e ticket che acquisisce allarmi di terze parti, assegna il lavoro per ruolo e invia notifiche automatiche, cioè il tipo di sistema a cui gli agenti si collegano.
- Gli agenti li usiamo noi stessi. La nostra delivery usa agenti di coding AI guidati da ingegneri senior, che lavorano tramite server MCP che abbiamo costruito per la nostra board e il nostro CMS.
Prossimo passo
Descriveteci un workflow che volete affidare a un agente, i sistemi che tocca e quanto vi costerebbe un'azione sbagliata. In una breve call vi diremo se un agente è lo strumento giusto, quale livello di autonomia è realistico al lancio e cosa coprirebbe un preventivo fisso dopo lo scoping. Contattateci per iniziare.